Salut, super intéressant ton article.
Est-ce que tu comptes en faire un sur la Segmentation réseau (VLAN) ? 
Hello,
Ce n'est pas prévu pour le moment. Ça touche plus globalement le homelab et la segmentation est vraiment différente en fonction de ce qu'on a chez soi (proxmox, routeur...). Donc je pense compliqué de faire un article dessus, c'est spécifique à chaque infrastructure.
Pas obligatoirement mon instance est exposé sur Internet en https avec la fonction funel de Tailscale.
Et même dans ce cas, il n'est même plus nécessaire d'installer l'application sur les smartphones.
Pour ma part, je suis dérangé par ce tableau :
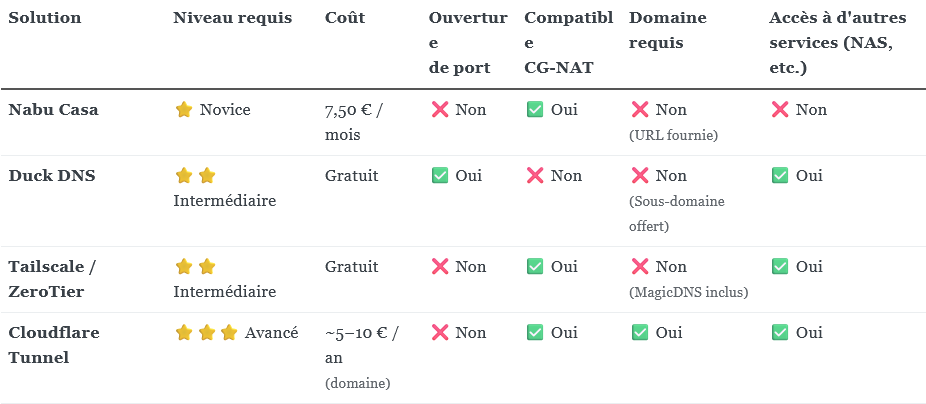
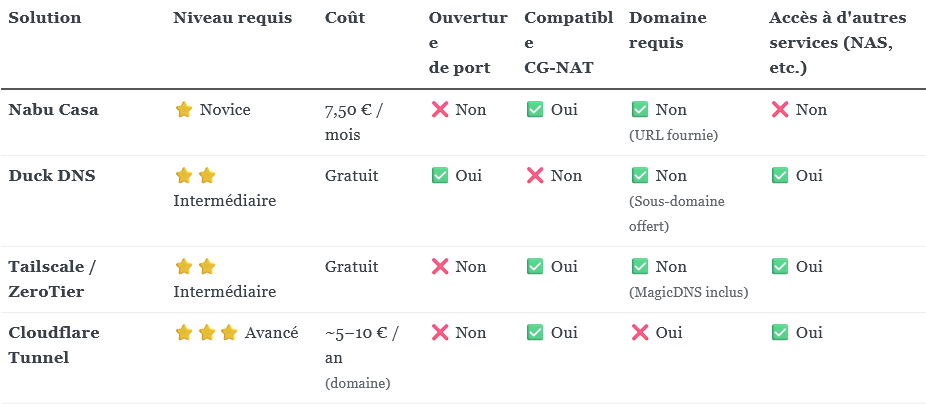
Dans la colonne "Domaine requis"; le fait de voir des  quand il n'y a pas besoin de domaine me fait lire que ce n'est pas la meilleure méthode.
Alors que de mon point de vue, c'est mieux de ne pas en avoir besoin.
Du coup, j'aurai plutôt mis ainsi :
Aussi, au début du paragraphe "Les différentes solutions disponibles", il faudrait peut-être mentionner que ce n'est pas une liste exhaustive.
Et, j'aurai bien vu le VPN des Freebox d'inclus dans les solutions disponibles. Car en théorie 1 maison sur 4 (bientôt 1 sur 3 vu que SFR disparait) a ce service de disponible.
NDD chez Infomaniak.
NGinx Proxy Manager auto herbergé sur mon serveur Proxmox pour l'accès à HA depuis l'extérieur.
Routeur/Firewall/AP avec la Freebox Pop passé en bridge donc VLAN IOT, VLAN HAOS/MariaDB/InfluxDB/Z2M, VLAN trusted, VLAN enfants et VLAN guest.
Mon PiHole auto hébergé en DNS primaire avec Quad9 en secondaire. PiHole gère aussi les DNS locaux.
Pour le reste de mes services je me suis amusé sur mon Proxmox à faire une VM de rebond accessible derrière mon reverse proxy NPM via Guacamole (auto hébergé) et authentification via Authelia (auto hébergé) pour accèder à une VM Debian en RP. La VM de rebond dispose d'un marche/arrêt sur HA avec alerte sur Telegram si elle est démarré et rappel tout les 15min si elle est en marche. Règle Firewall stricte pour qu'elle n'est accès qu'en RDP à ma VM Debian qui elle n'est pas joignable dirctement depuis le WAN. Bref c'était un test.
Sinon j'ai commencé la mise en place de NetBird+Pocket ID pour accéder à mes services auto hébergé comme Immich ou Jellyfish depuis l'extérieur.
Sinon mes 2 laptop (Lenovo Legion 5 et MacBook Pro mid2012) sont sous Linux Mint.
La prochaine étape sera surement la redondance de mon serveur Proxmox.