Bonjour,
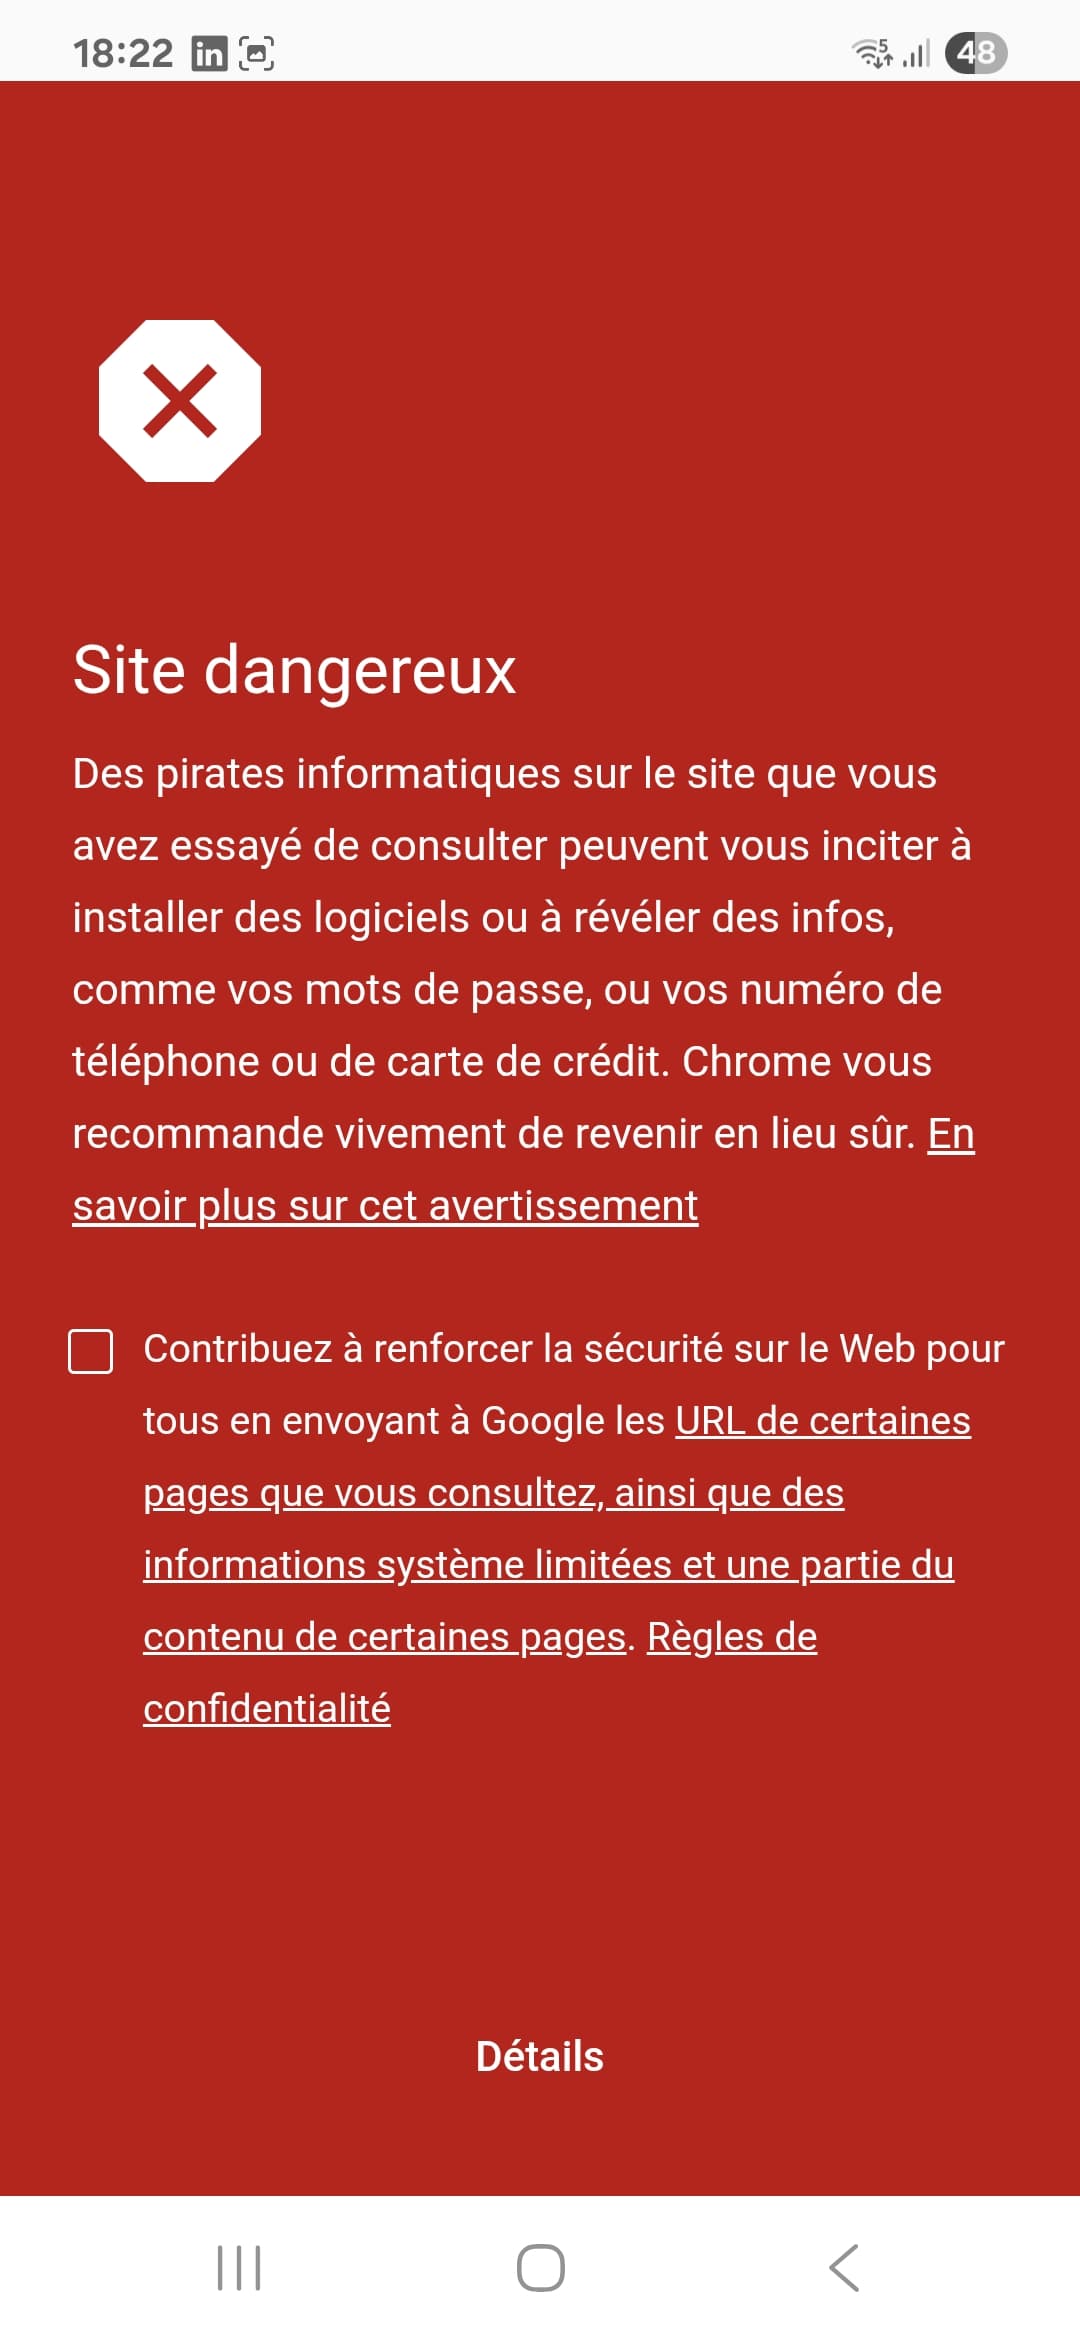
Depuis tout à l’heure, en ouvrant l’application compagnon, j’ai un gros message en rouge que je ne peux pas enlever, cela bloque l’application.
J’utilise un nom de domaine DuckDNS.
De même sur mon PC, mais j’ai réussi à afficher la page mais cela garde l” Dangereux” en rouge :
D’où cela vient ? J’ai fait les MAJ du Core et HAOS en début d’aprem je ne sais pas si cela a un lien….
Merci d’avance!
ddfdom
Novembre 6, 2025, 5:24
2
jamais vu ce message ?
et si tu utilises ton ip locale ça doit fonctionner
la c’est le scanner de google qui semble faire des siennes
Ok merci. Le problème est que je n’ai plus d’accès depuis l’extérieur et c’est problématique. J’ai viré la protection dans Google chrome pour les sites dangereux mais sur mon téléphone avec l’application cela ne fait évidemment rien du tout.
ddfdom
Novembre 6, 2025, 5:32
4
il faut utiliser la console google pour demander une analyse de ton site
Je ne maitrise pas du tout le sujet et je ne comprends pas pourquoi cela arrive d’un coup…Je ne trouve rien de probant avec Chat GPT en terme de procédure ou alors je ne saisis pas tout.
J’ai aussi une erreur avec Alexa Media Player :
Cela me parait bizarre et je ne sais pas si il n’y a pas un souci de certificat ou autre…
ddfdom
Novembre 7, 2025, 10:11
6
Stef_42:
en terme de procédure
suit le lien il y'a des explications sur quoi faire pour demander a Google d'analyser ton site
sinon cela semble arriver de plus en plus sur les sites en duckdns, je ,e conseillerai jamais mieux que de prendre un vrai nom de domaine chez ovh ça coute une poignée de cerises par an
rien à avoir regarde le forum il y'a quelques sujet qui en parlent
Je pense que c’est au moins Européen voir mondial vu les messages sur github.
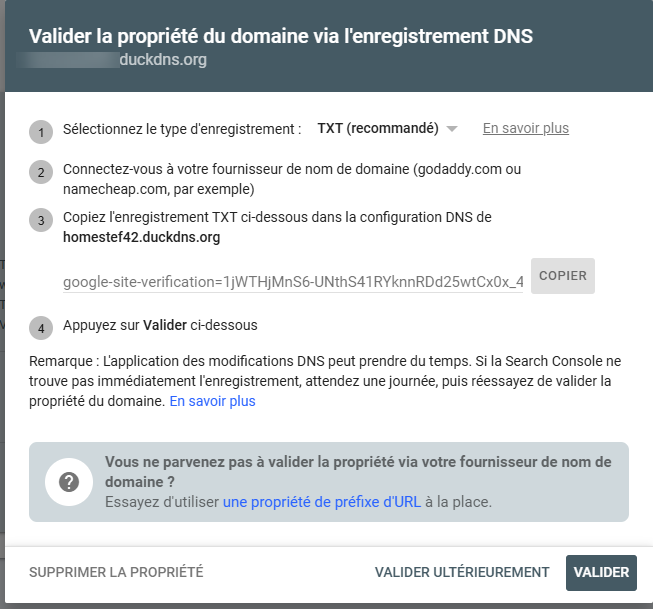
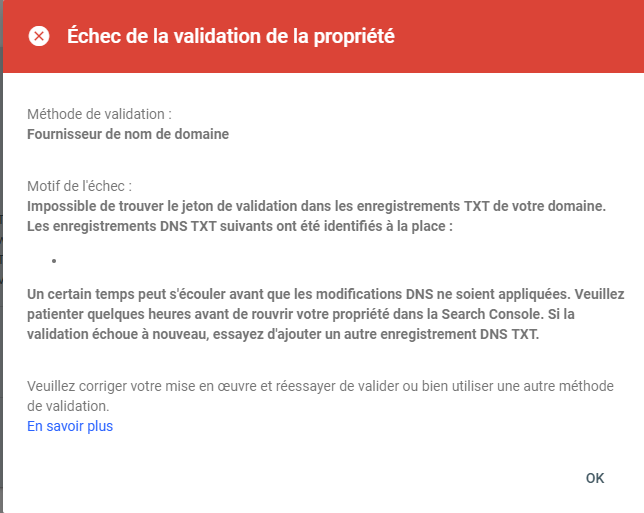
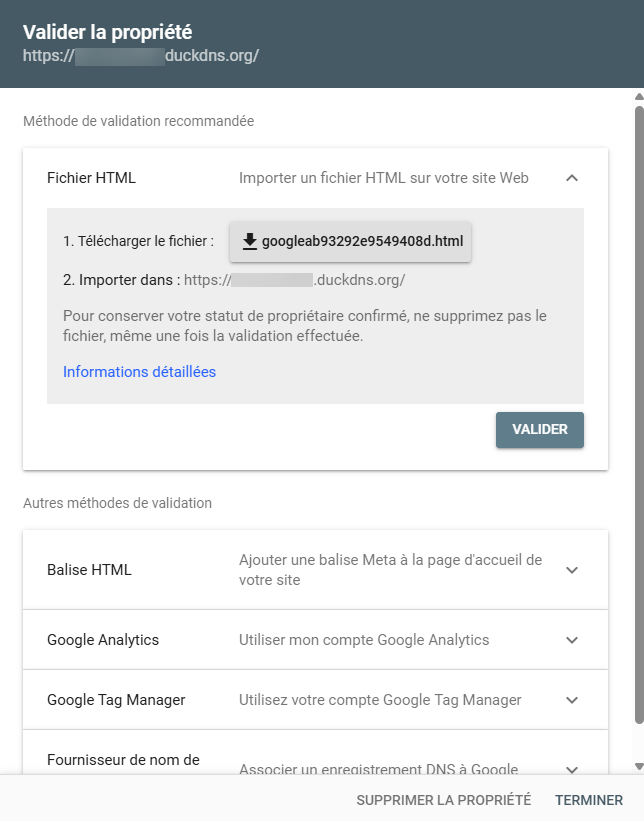
Je ne comprends pas ce qu’il faut faire en lisant le lien. On me dit finalement d’aller dans la console Google mais je ne peux rien y faire. J’ai essayé d’enregistrer la propriété mais ça met un erreur. Je ne comprends pas ce que je dois faire car j’ai regardé côté DuckDNS je n’ai rien de paramétrable sur mon compte.
Idem avec le préfixe :
ddfdom
Novembre 7, 2025, 10:26
8
tu ne peux rien faire sur duckdns, donc impossible de faire quoi que ce soit
tu peux tenter avec un autre nom de domaine duckdns mais ça risque de te refaire la meme chose
Donc je suis bon pour tout refaire pour accéder depuis l’extérieur ?
Y’ autre chose de fiable en non payant? OVH je maitrise pas les achats de noms de domaine mais je vais regarder.
ddfdom
Novembre 7, 2025, 10:29
10
non
pas plus compliqué qu’acheter des piles sur Amazon
une partie a reconfigurer, je t’aiderai a remettre en route
Je vois souvent qu’on parle de Cloudflare. C’est comme DuckDNS je suppose ?
Concrètement si j’achète un domaine sur OVH, comment je paramètre cela dans HA ? Car là j’avais l’intégration Duck DNS.
NB : dans l’idée un nom de domaine cela ressemblerait à quoi pour un domaine lié à HA. Je suis pas créatif pour trouver des noms
ddfdom
Novembre 7, 2025, 10:40
12
il faut ajouter un enregistrement de type A dans ton futur nouveau dns
puis il faut supprimer l'addon duck dns et ajouter l'addon let's encrypt
et un conseil ajouter l'addon nginx home assistant ssl proxy (pas obligatoire)
et modifier ton fichier configuration.yaml ainsi
http:
  use_x_forwarded_for: true
  trusted_proxies:
    - 172.30.33.0/24
et tu peux même ajouter ses 1 lignes qui augmentent la securité en bannissant les ips qui se trompent plus de 5 fois de mot de passe
http:
  use_x_forwarded_for: true
  trusted_proxies:
    - 172.30.33.0/24
  ip_ban_enabled: true
  login_attempts_threshold: 5
edit : tu as bien une ip fixe ?
Je vais voir pour le domaine chez OVH.
Il n’y a rien à faire au niveau redirection de ports ou autre ?
J’avais demandé à Free une IP v4 full stack mais je ne sais même plus pourquoi.
ddfdom
Novembre 7, 2025, 10:51
14
alors c’est parfait tu as une ipv4 non partagée et fixe, il te faudra ouvrir le port 443 et 80 qui pointent vers HA et supprimer le port 8123
Pour l’instant j’ai ça :
Et dans mon config :
http:
  ssl_certificate: /ssl/fullchain.pem
  ssl_key: /ssl/privkey.pem
  ip_ban_enabled: true
  login_attempts_threshold: 5
  server_port: 8123
  use_x_forwarded_for: true
  trusted_proxies:
    - 10.0.0.0/24
  cors_allowed_origins:
    - https://www.home-assistant.io
ddfdom
Novembre 7, 2025, 10:58
16
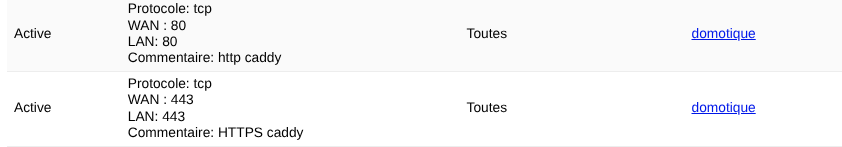
il te faudra ça
avec comme destination home assistant
remplace tout par ça
http:
  use_x_forwarded_for: true
  trusted_proxies:
    - 172.30.33.0/24
  ip_ban_enabled: true
  login_attempts_threshold: 5
  cors_allowed_origins:
    - https://www.home-assistant.io
je laisse le cors meme si je pense qu'il ne sert pas a grand chose
Sur cette capture là , homeassistant.local et un certificat + HTTPS c'est certain que ça ne peut pas fonctionner, le certificat est associé à l'adresse dyndns
J’avais fait un essai mais il me semblait avoir remis comme avant quand cela fonctionnait.
Du coup il faut juste supprimer le “s” ? Car essayé aussi mais cela ne fonctionne pas non plus.
Tu corriges le certificat et tu n’utilises que l’adresse dyndns partout, même en local