Bonjour,
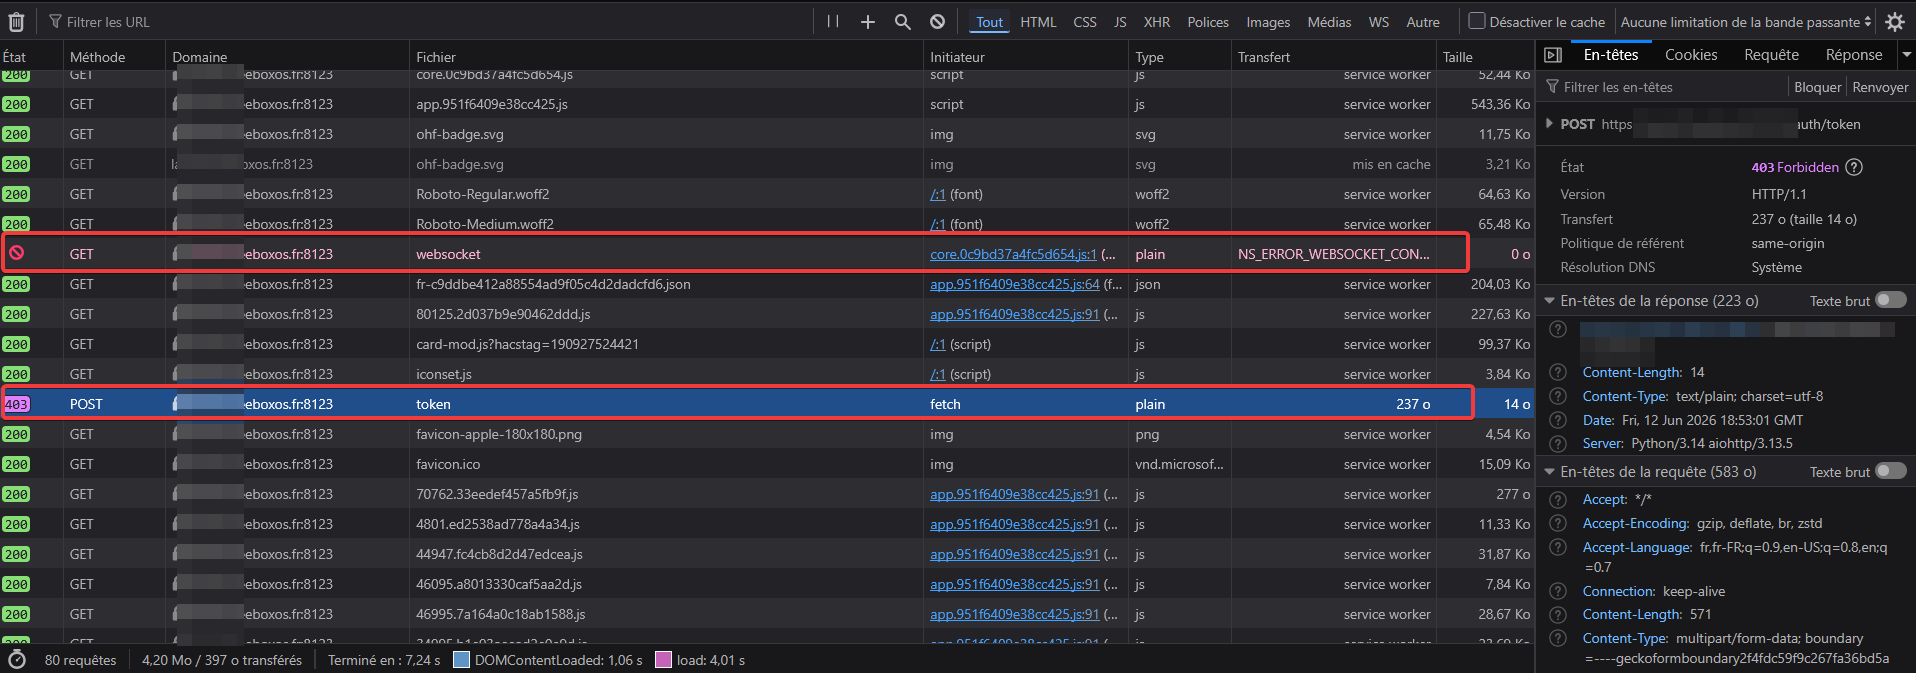
j'ai configuré un accès distant à HA avec let's_encrypt https://mondomainepublic:8123 et j'ai installé sur mon smartphone android l'application. Pas de souci pour me connecter à HA via l'appli lorsque je suis à l'extérieur. Par contre à l'intérieur impossible.
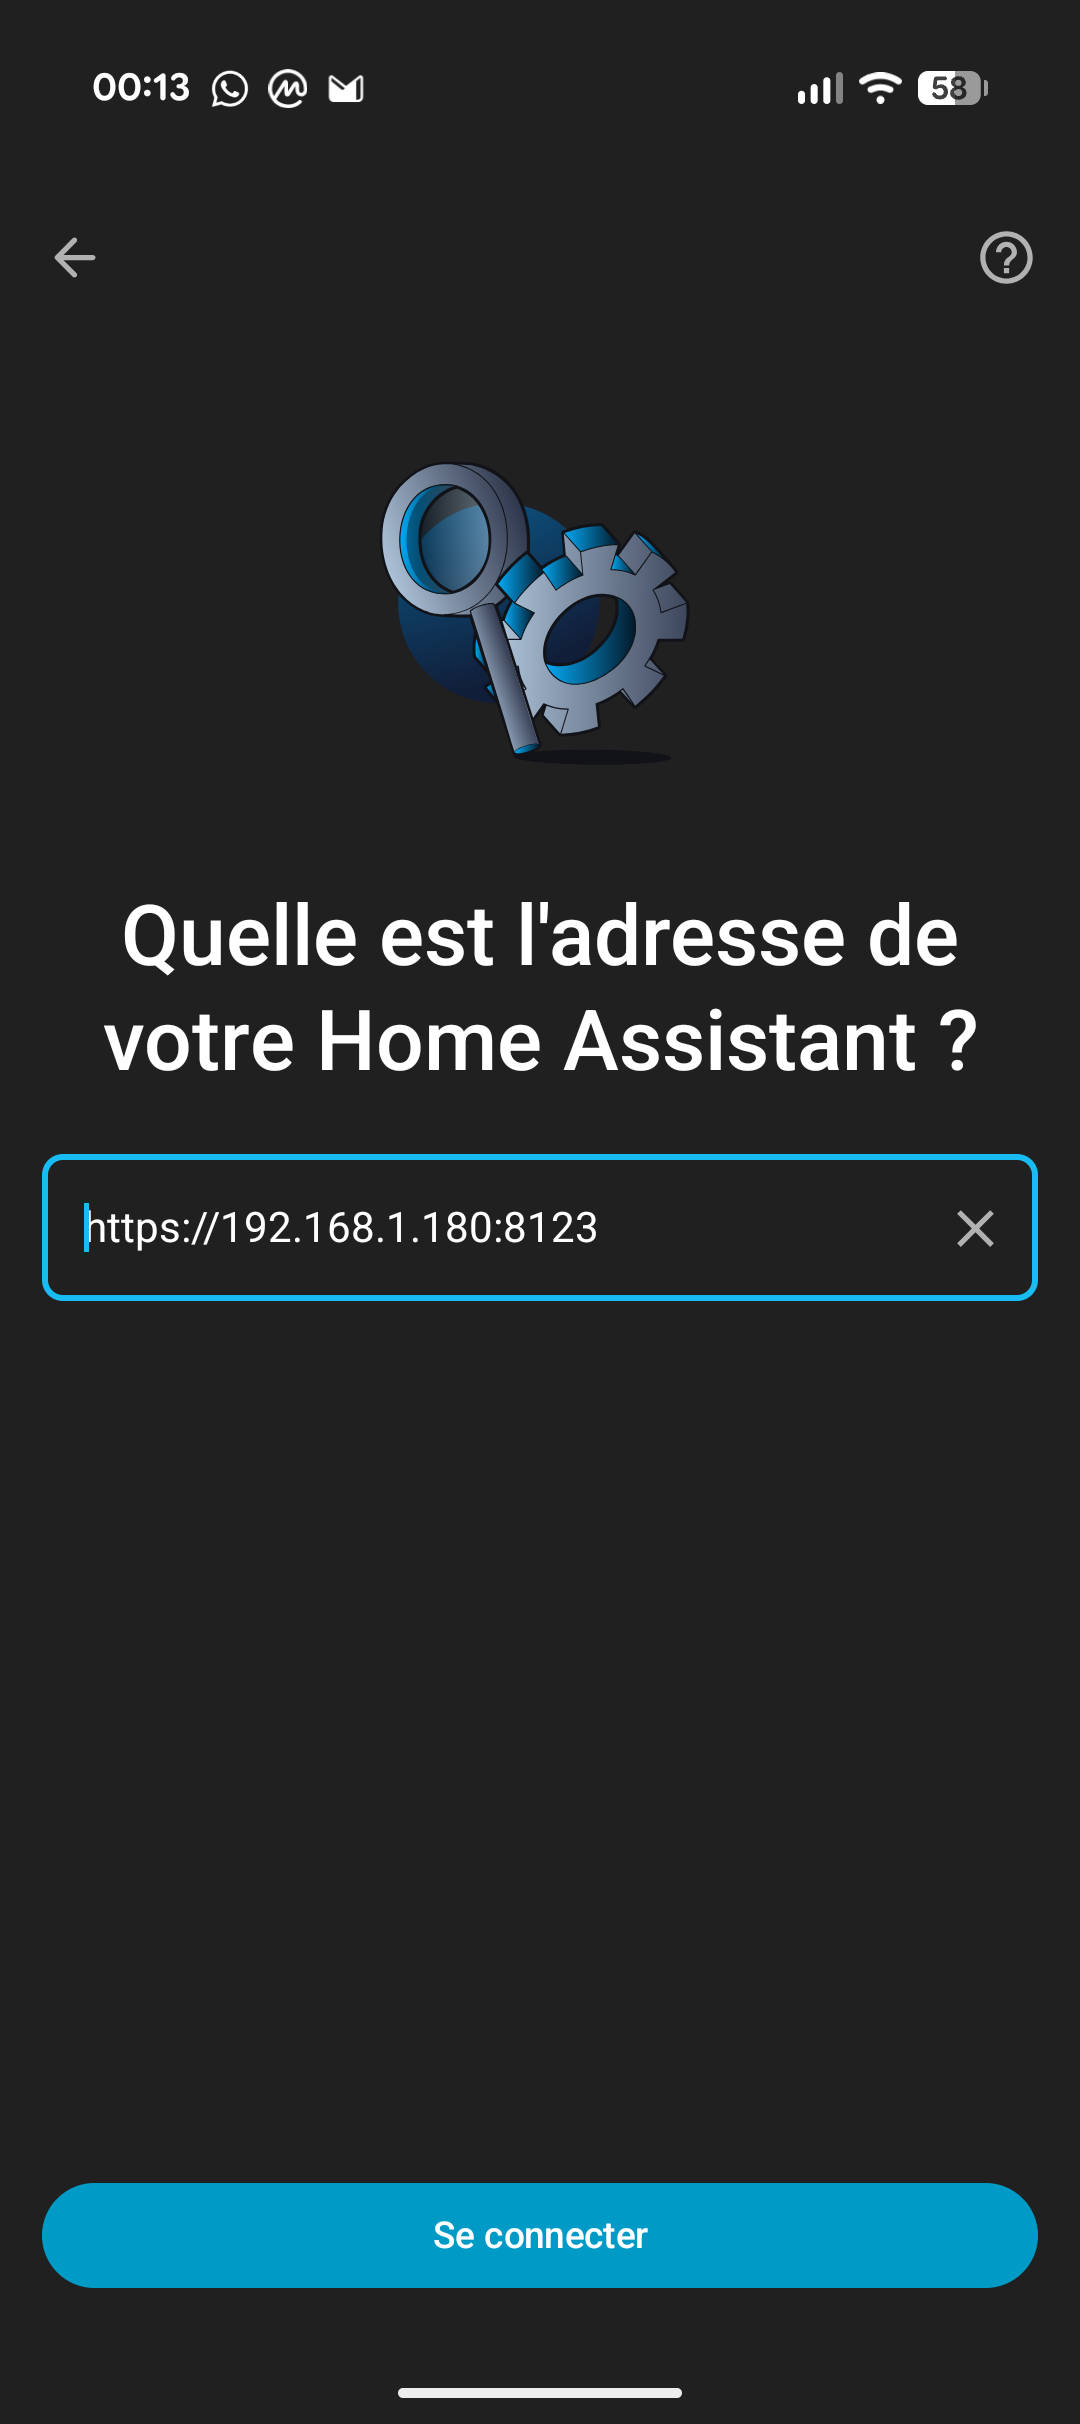
J'ai essayé d'activer la localisation pour détecter mon SSID WiFi (je ne trouve pas ça normal) et ainsi j'ai pu spécifier l'URL interne https://192.168.1.180:8123. Malheureusement ça ne fonctionne pas non plus !
J'ai essayé d'ajouter un second serveur avec https://192.168.1.180:8123 => erreur de certificat TLS. D'après moi c'est normal le certificat ne correspond pas.
J'ai également essayé d'y accéder via Firefox (toujours depuis le smartphone) > impossible.
Avec Chrome ça marche (avec message d'avertissement)
Comment faites vous ? Que faut-il renseigner en URL interne ?
A noter que je ne suis vraiment pas fan de devoir activer ma géolocalisation pour pouvoir me connecter chez moi !
tu as configuré quoi exactement?
Juste une redirection de port?
Et let's encrypt c'est géré par quoi?
Je ne vois pas ce que tu veux dire par activer la localisation, dans la config de mon app, tu as 2 champs pour spécifier ton wifi local et l'url locale.
Salut
Tu utilises un certificat ssl base sur ton nom de domaine il faut donc utiliser ton nom de domaine même en interne ta box doir gérer le nat loopback et envoyer sur la bonne ip interne
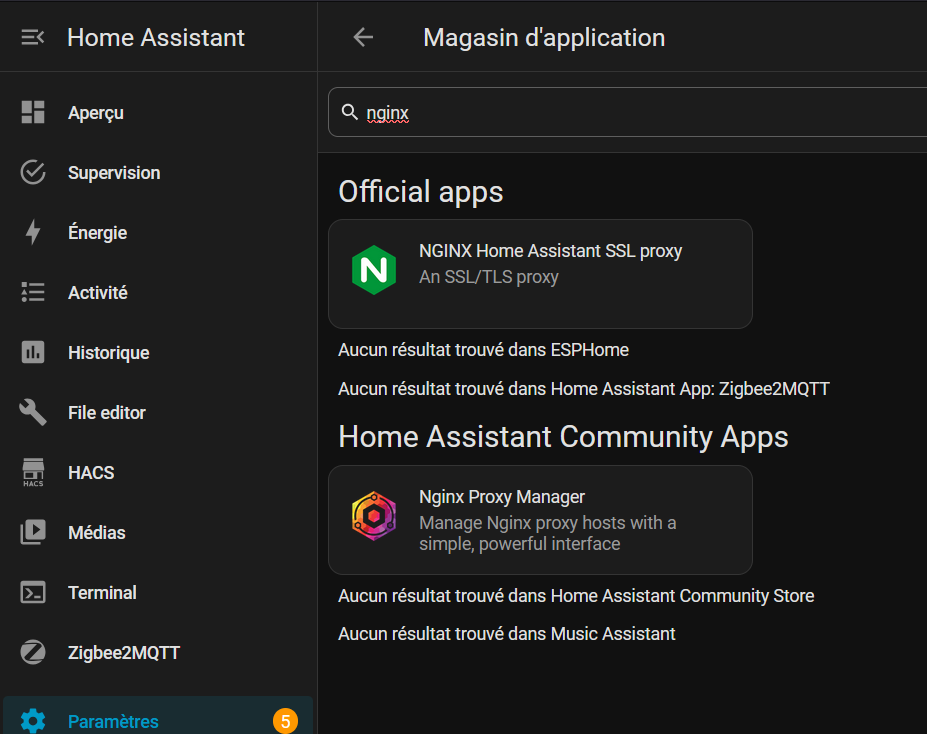
Sinon il faut utiliser un reverse proxy te permettant d'utiliser le https en externe via le reverse proxy qui porte le certificat ssl et en http en interne
Je crois que l'idée c'est de différencier les url d'accès en se basant sur le WIFI connecté, et donc de passer par l'url locale, plutôt que le nom de domaine en 5G par ex
mais sinon si c'est bien du https ton certificat let's encrypt ne sera pas valable sur l'adresse IP quoi qu'il en soit vu qu'il est associé au nom dns externe (et l.e. ne te donnera pas un certificat pour une IP)
oui c'est l'idée. du moins c'est comme ça que j’interprète l'utilité de cette fonction ^^
malheureusement elle ne marche pas pour moins... j'ai l'impression que l'appli refuse de s'y connecter avec l'adresse IP
La fonctionnalité marche (utilisée régulièrement ici) ce qui ne va surement pas probablement l'url que tu renseignes. Si ça ne réponds pas ou pas bien, l'appli n'en fera rien de plus ...
Ce que je fais pour garder mon non de domaine en interne ( j'ai pas mal de services uniquement accessible en interne mais qui utilisent qd meme mon nom de domaine ) , c'est de se faire un petit serveur dns interne avec adguard par example, en utilisant les reecritures dns ( filtres / reecriture dns )
@Pulpy-Luke : tu dis que cette option fonctionne avec FQDN public pour l'externe et IP en interne @ddfdom : tu sembles dire que cela n'est pas possible... ce que je pense également. Il faudra que l'app autorise le mauvais certificat...
J'active la geolocalisation et je configure l'URL interne :
alors que cette URL fonctionne sur navigateur PC (avec avertissement)
ça m'embête de devoir ajouter un service interne (reverse proxy ou serveur DNS)... mais si je n'ai pas le choix pour y accéder depuis mon smartphone en local je vais devoir le faire...
Soyons clair : IP + certificat, il y a toujours un avertissement. Et on ne peux pas dire que ça fonctionne. L'interaction humaine est indispensable, c'est pas la norme.
Donc oui ip local ou nom local ça fonctionne très bien dans l'appli mais pas avec ton cas tant que tu auras qu'un port qui ne fait que du https
@Pulpy-Luke : ah ok... j'avais pas compris que c'était en HTTP (désactivé dans mon cas) @ddfdom : intéressant ! je n'ai pas eu le réflexe d'aller voir ça merci ! je n'ai pas de reverse proxy ni de DNS local et pas de NAT loopback donc mon nom de domaine est inaccessible en interne
Ah ok tu utilises un Freeboxos qui n'est pas un nom de domaine mais juste le nom de la Freebox et surtout qui expose l'ipv6 de la Freebox d'où le couac
As ta place j'ajouterai l'addon nginx réverse proxy home assistant

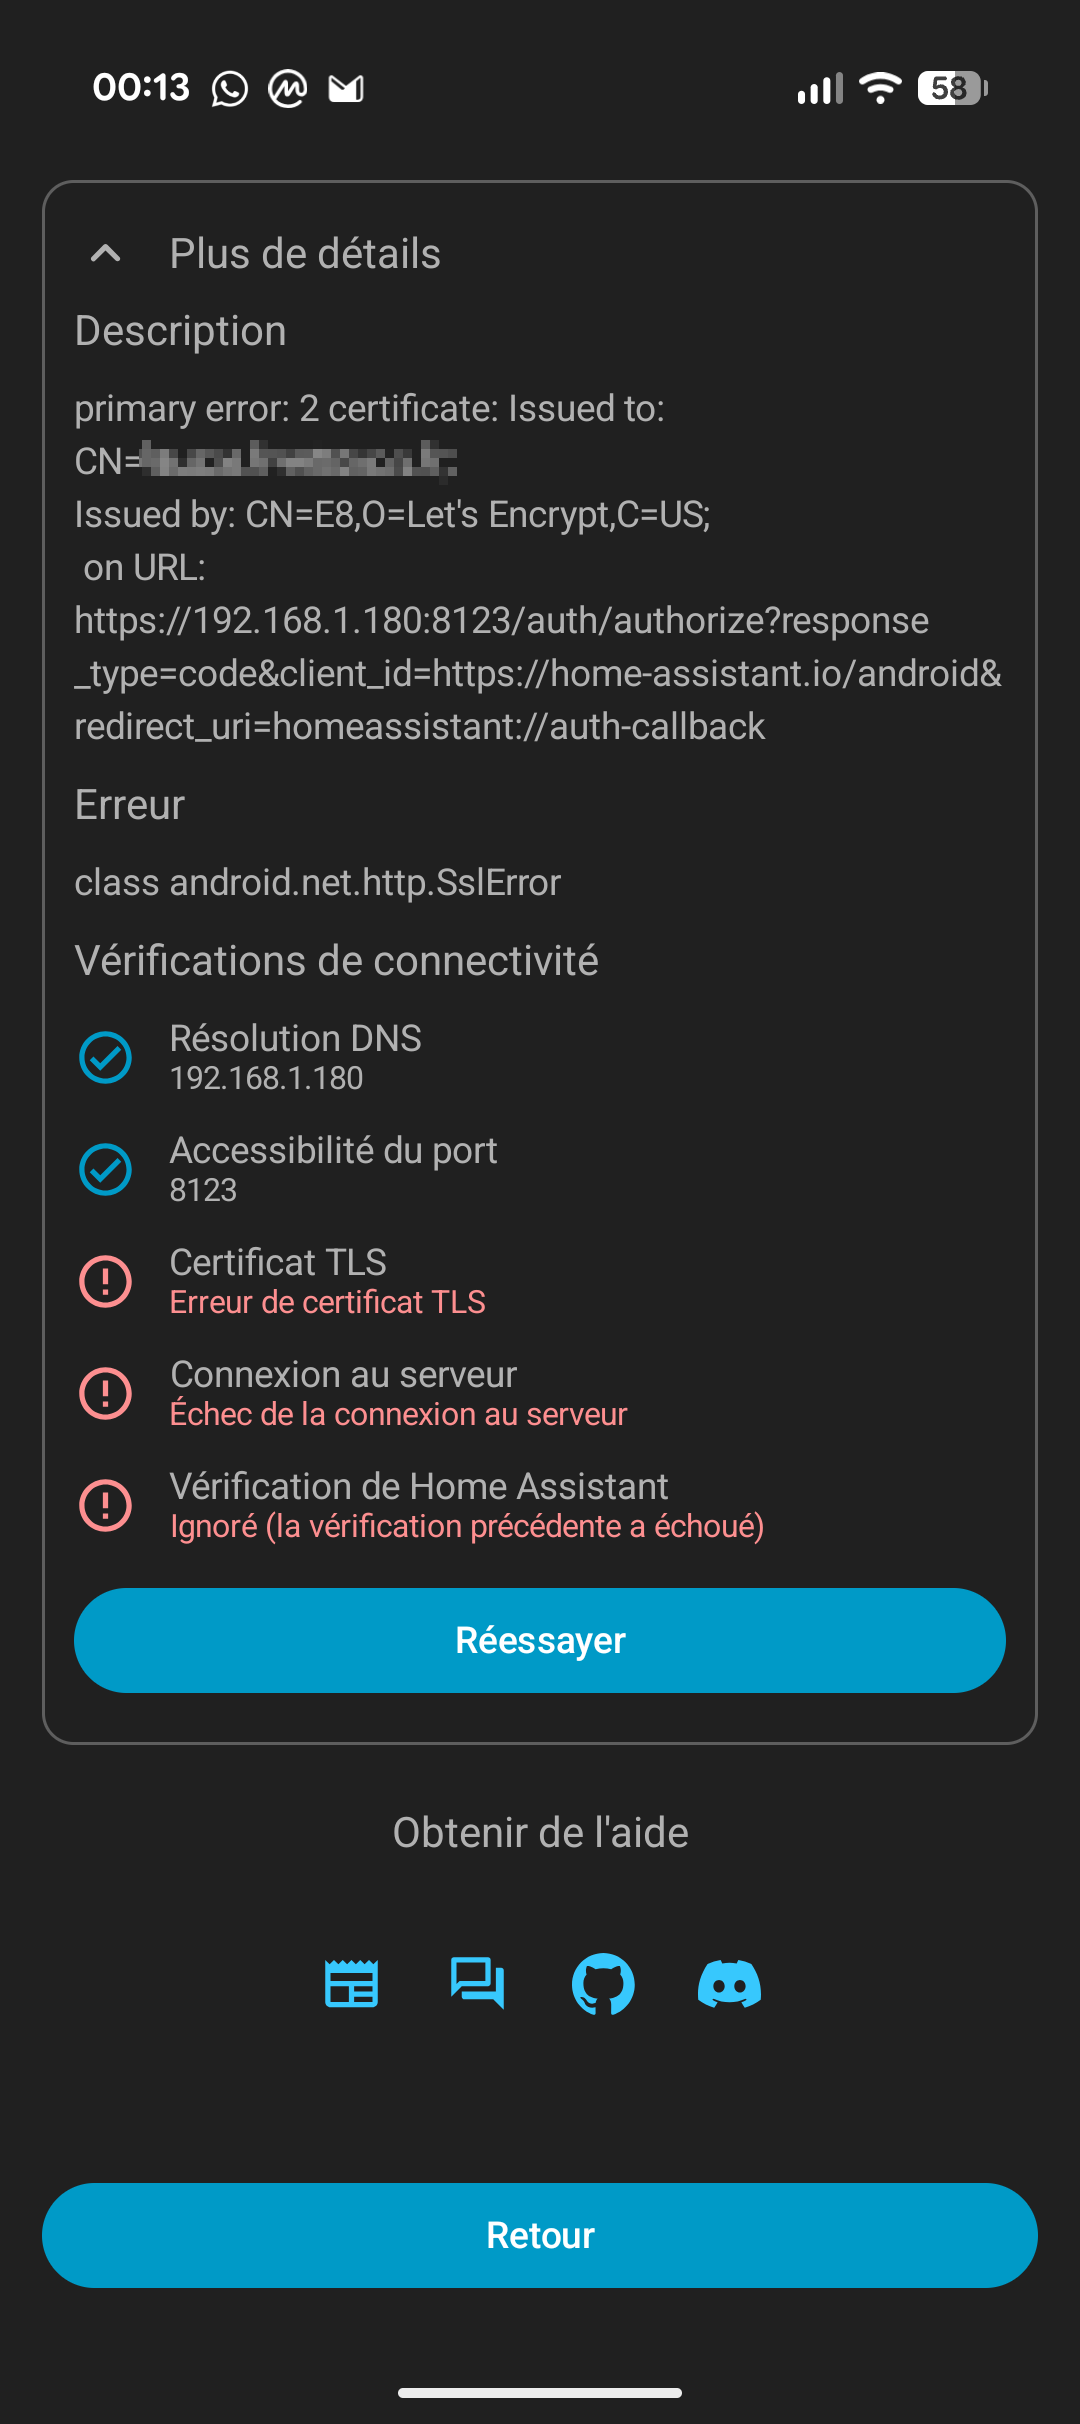
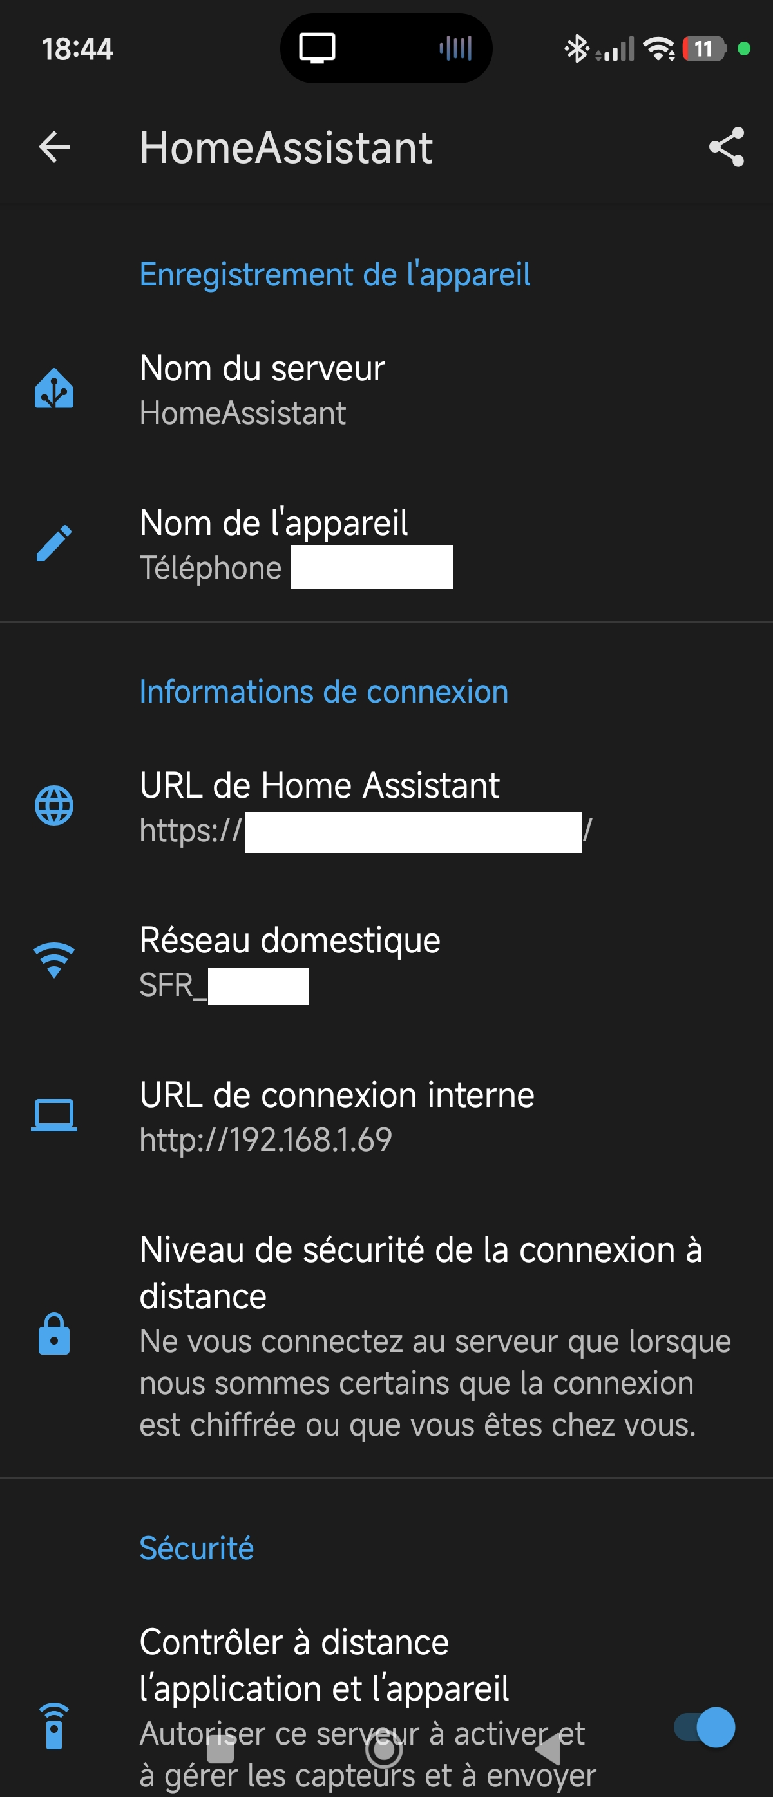
 merci ! je n'ai pas de reverse proxy ni de DNS local et pas de NAT loopback donc mon nom de domaine est inaccessible en interne