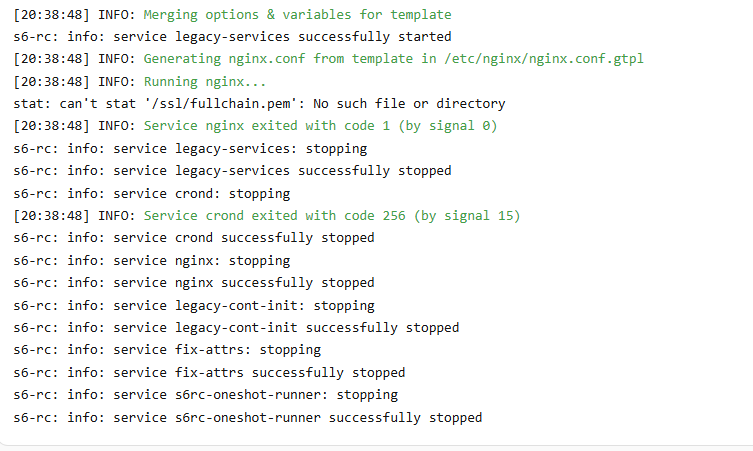
dans le dossier ssl il n’y a plus rien, et rien ne se régénère
C’est pas les logs de duckdns ça ?
C’est plutôt les logs de nginx
en effet
[17:11:11] INFO: Renew certificate for domains: *******.duckdns.org and aliases:
# INFO: Using main config file /data/workdir/config
Processing ********.duckdns.org
 + Checking domain name(s) of existing cert... unchanged.
 + Checking expire date of existing cert...
 + Valid till Nov  2 20:30:07 2025 GMT (Longer than 32 days). Skipping renew!
Aaah il les renouvelles pas  le vilain il doit rester des traces quelques part
J’ai désinstallé duckdns et réinstallé :
[08:45:01] INFO: Starting DuckDNS...
[08:45:02] INFO: Renew certificate for domains: ******.duckdns.org and aliases:
# INFO: Using main config file /data/workdir/config
 + Creating chain cache directory /data/workdir/chains
Processing *****.duckdns.org
 + Creating new directory /data/letsencrypt/*****.duckdns.org ...
 + Signing domains...
 + Generating private key...
 + Generating signing request...
 + Requesting new certificate order from CA...
 + Received 1 authorizations URLs from the CA
 + Handling authorization for luc-bobeleyn.duckdns.org
 + 1 pending challenge(s)
 + Processing each challenge individually...
Processing domain: luc-bobeleyn.duckdns.org
OK + Responding to challenge for *******.duckdns.org authorization...
 + Validation is pending...
 + Challenge is valid!
 + Cleaning challenge tokens...
OK + Requesting certificate...
 + Checking certificate...
 + Done!
 + Creating fullchain.pem...
 + Done!
 + Done!
c’est bon ça?
mais pas ça :
2025/09/27 08:56:12 [error] 127#127: *1154 connect() failed (111: Connection refused) while connecting to upstream, client: 192.168.1.254, server: ******.duckdns.org, request: "GET /api/hassio/addons/core_duckdns/logs/follow HTTP/2.0", upstream: "http://172.30.32.1:8123/api/hassio/addons/core_duckdns/logs/follow", host: "*****.duckdns.org", referrer: "https://*****.duckdns.org/hassio/addon/core_duckdns/logs"
dans nginx
et ça a créé 2 fichiers dans \ssl  . Je crois que ce n’est pas mauvais mais est ce bien le cas???
Oui c’est bon ça doit recréer les 2 fichiers donc le nouveau certificat est ok
Et quel message as tu dans le navigateur quand tu cherches a te connecter ?
Aah c’est l’option trusted_proxies qui ne vas pas mets plutôt 172.30.0.0/16
J’ai changé dans configuration :
http:
  use_x_forwarded_for: true
  trusted_proxies:
    - 172.30.0.0/16
redémarré
2025/09/27 09:34:52 [error] 127#127: *1400 connect() failed (111: Connection refused) while connecting to upstream, client: 192.168.1.254, server: ******.duckdns.org, request: "GET /api/websocket HTTP/1.1", upstream: "http://172.30.32.1:8123/api/websocket", host: "**********.duckdns.org"
Et sur ton téléphone en navigation privée en 4g va donne quoi ?
Et tu peux poster une capture de la page de config du reverse proxy nginx
J’ai changé le nom duck dns, j’ai reconfiguré et zou
Merci pour ta patience @ddfdom